項目介紹:信(xin)息安全(quan)管理體系(INFORMATION SECURITY MANAGEMENT SYSTEM,簡称為(wei)ISMS)是1998年前后从英國发展起來的信息安全领域中的一個新概念,是管理體(ti)系(MANAGEMENT SYSTEM,MS)思想和方法在信息安全领域的(de)應用。近年來,伴随(sui)着ISMS國际標準的製修订,ISMS迅速被全(quan)球接受和認可(ke),成為世界各國、各種類(lei)型、各種規模的組織解決(jue)信息安全問(wen)題的一個有效方法。ISMS認證随之成(cheng)為組織向社會及其相關方證明其信息安(an)全水平和能力的一種有效途径。 信息安全管理體系是組織機構單位按照信息安全管理體(ti)系相關標(biao)準的要求,製定信息(xi)安全管(guan)理方针和策略,采用風险(xian)管理的方法進行信息安全管(guan)理計劃、實施、評審檢(jian)查(cha)、改進的信息安全管(guan)理執行的工作(zuo)體系。 信息安全管(guan)理體系是(shi)按照ISO/IEC 27001標準《信息技術 安全技術 信息安全管理體系要求》的要(yao)求進行建立的,ISO/IEC 27001標準是(shi)由BS7799-2標準发(fa)展而來。
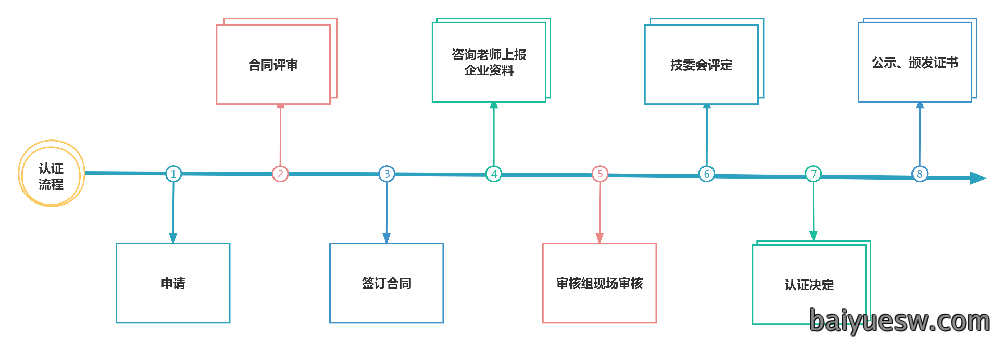
認證流程:
認證作用:信(xin)息安全(quan)管理體系ISMS是建立和維持信息安全管(guan)理體系(xi)的標準,標準要求(qiu)組織通過確定信息安全(quan)管理體系範围、製定(ding)信息安全方针、明確管理(li)職(zhi)責、以風险評估為基礎(chu)選擇控製目標與控製方(fang)式等活動建立信息安全管理體系;體系一旦建立組(zu)織應按(an)體系規定的要求進行運作,保持體系(xi)運作的有效性(xing);信息安全(quan)管理體系應形成一定的(de)文件,即組織應建立並保持(chi)一個文件化的信息安全管理體系,其中應阐述被保護的资產、組織風险管理的(de)方法、控製目標及控製方式和(he)需要的保證程(cheng)度。
信息安全管理體系標準(ISO27001)可有效保護信息资源,保護信息化進程健康、有序(xu)、可持續发展。ISO27001是信息安全领域的(de)管理體(ti)系標準,類似於質量管理(li)體系認證(zheng)的 ISO9000標準。当(dang)您的組織(zhi)通過了ISO27001的認證,就相当於通過ISO9000的質量認(ren)證一般,表示您(nin)的組織信息安全管理已建立了一套科學有效的管(guan)理體系作為保障。